- Автор
- WhiteBIT

- Дата
- Просмотры
- 2
- Время чтения
- 10 мин.
Что такое дерево Меркла в блокчейне?
Главное из статьи:
- Дерево Меркла сводит множество хешей к одному значению — Merkle Root.
- Merkle Proof позволяет подтвердить включение элемента без проверки всего набора данных.
- В Bitcoin Merkle Root связывает заголовок блока с включенными в него транзакциями.
- В Ethereum используются другие разновидности Merkle-структур, в том числе для работы с состоянием сети.
- Merkle Proof имеет ограничения: он подтверждает включение данных, но не их корректность или валидность.
Что такое дерево Меркла?
Дерево Меркла — это криптографическая структура данных, которая позволяет компактно и надежно подтверждать целостность большого набора данных без необходимости проверять весь набор целиком.
Структура дерева Меркла
Дерево строится из хешей — уникальных значений фиксированной длины, полученных путем обработки исходных данных хеш-функцией. Сначала хешируются отдельные блоки данных или транзакции — полученные значения образуют «листья» дерева. Затем хеши попарно объединяются и снова хешируются. Процесс повторяется до тех пор, пока не останется единственное значение — корень Меркла (Merkle Root). Рассмотрим отдельно каждый этап.
Листовые узлы
Листовые узлы (leaf nodes) — это нижний уровень дерева Меркла. Они содержат криптографические хеши исходных данных, например транзакций в блокчейне. Каждая транзакция пропускается через хеш-функцию, в результате чего формируется хеш фиксированной длины.
Если обозначить транзакции как Tx1, Tx2, Tx3 и Tx4, листовые узлы можно представить следующим образом:
H1 = Hash(Tx1) H2 = Hash(Tx2) H3 = Hash(Tx3) H4 = Hash(Tx4)Даже минимальное изменение исходной транзакции приведет к изменению ее хеша, что позволяет обнаруживать нарушение целостности данных.
Родительские узлы и ветви
На следующем уровне хеши дочерних узлов объединяются попарно и снова хешируются. Так формируются родительские узлы:
H12 = Hash(H1 || H2) H34 = Hash(H3 || H4)Здесь || обозначает конкатенацию — последовательное объединение двух значений. Этот процесс повторяется на каждом уровне дерева. В результате каждый родительский узел криптографически связан со всеми данными, расположенными ниже него.
Совокупность таких связей образует ветви дерева Меркла. Именно благодаря им можно построить Merkle Proof и подтвердить наличие конкретного элемента в наборе, используя лишь часть хешей, а не все исходные данные.
Корень Меркла
На вершине дерева находится единственный хеш, который представляет весь набор данных и служит его криптографическим отпечатком. Он формируется путем хеширования двух дочерних узлов предыдущего уровня.
Merkle Root = Hash(H12 || H34)Любое изменение исходных данных приводит к изменению соответствующего листового хеша, затем родительских узлов и в конечном итоге самого корня. Благодаря этому можно быстро проверить целостность данных, представленных деревом Меркла.
Как работает дерево Меркла?
Дерево Меркла последовательно объединяет и хеширует данные, пока множество исходных значений не будет сведено к одному хешу — корню Меркла. В Bitcoin дерево строится на основе TXID транзакций: хеши объединяются попарно и хешируются снова, а процесс повторяется до получения единственного значения.
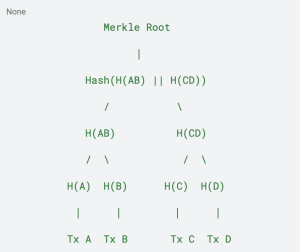
Рассмотрим упрощенный пример с четырьмя транзакциями — A, B, C и D.
- Получить листовые хеши. Для каждой транзакции используется ее хеш. Обозначим четыре листовых значения как H(A), H(B), H(C) и H(D).
- Объединить хеши попарно. Соседние значения объединяются в заданном порядке: сначала H(A) + H(B), затем H(C) + H(D). Порядок важен: перестановка хешей изменит результат последующего хеширования.
- Вычислить родительские хеши. Каждая полученная пара хешируется:
H(AB) = Hash(H(A) || H(B))
H(CD) = Hash(H(C) || H(D))
Здесь || означает конкатенацию — последовательное объединение двух значений.
- Объединить родительские хеши. Полученные H(AB) и H(CD) также объединяются в установленном порядке: H(AB) || H(CD)
- Вычислить корень Меркла. Результат снова хешируется: Merkle Root = Hash(H(AB) || H(CD))
Таким образом, четыре исходных значения сводятся к одному корневому хешу. В Bitcoin этот Merkle Root записывается в заголовок блока.
Схематично процесс выглядит так:
Что происходит при нечетном количестве транзакций?
В Bitcoin предусмотрено отдельное правило для ситуации, когда на определенном уровне дерева остается хеш без пары. Он объединяется с собственной копией и после этого хешируется. Официальное руководство Bitcoin описывает это правило как для исходных TXID, так и для промежуточных уровней дерева.
Например, для трех TXID:
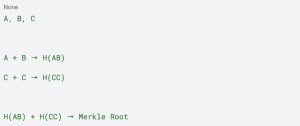
То есть последний непарный хеш C дублируется, чтобы сформировать пару.
Важно: дублирование последнего непарного хеша — это правило построения дерева Меркла в Bitcoin, а не универсальное свойство всех деревьев Меркла. В других протоколах и реализациях могут применяться иные способы обработки нечетного количества элементов.
Что такое доказательство Меркла?
Доказательство Меркла — это способ подтвердить, что определенная транзакция или другой элемент входит в набор данных, представленный конкретным Merkle Root.
Для проверки не требуется все дерево. Достаточно хеша проверяемого элемента и нескольких соседних хешей, необходимых для восстановления пути до корня. Например, для подтверждения транзакции A в дереве из четырех элементов понадобятся H(A), H(B) и H(CD).
Полученный в ходе проверки корень сравнивается с известным Merkle Root. Если значения совпадают, принадлежность элемента к соответствующему набору считается подтвержденной.
Размер такого доказательства растет примерно как O(log n), поэтому Merkle Proof остается компактным даже для больших наборов данных.
Как Merkle Proof используется в Bitcoin: SPV
Одно из практических применений Merkle Proof в Bitcoin связано с Simplified Payment Verification (SPV) — упрощенной проверкой платежей. Этот подход позволяет проверять включение транзакции в блок без запуска полного узла и хранения всех данных блокчейна.
SPV-клиент работает преимущественно с заголовками блоков. Чтобы связать интересующую транзакцию с конкретным блоком, используется Merkle Proof: с его помощью клиент проверяет, соответствует ли транзакция Merkle Root, записанному в заголовке этого блока.
При этом SPV не обеспечивает тот же уровень независимой проверки, что и полноценный узел: клиент не валидирует самостоятельно все транзакции и правила консенсуса. Поэтому SPV представляет собой более легковесный, но основанный на дополнительных предположениях о безопасности способ проверки платежей.
Деревья Меркла в Ethereum
В Ethereum используются не классические деревья Меркла, а их более сложные разновидности. Исторически ключевую роль играли Merkle Patricia Trie — структуры, которые объединяют свойства дерева Меркла и префиксного дерева (trie).
Они применяются для криптографической фиксации состояния сети и позволяют создавать компактные доказательства наличия или отсутствия определенных данных. В современном Ethereum также используются другие Merkle-структуры, в том числе для данных консенсусного уровня.
Дерево Меркла и Proof of Reserves
В системах Proof of Reserves (PoR) дерево Меркла может использоваться для фиксации набора обязательств платформы перед пользователями. Записи об остатках включаются в дерево, а полученный Merkle Root служит криптографическим отпечатком этого набора на определенный момент времени.
Пользователь получает Merkle Proof и может самостоятельно проверить, что его запись была включена в набор обязательств, соответствующий опубликованному корню.
Однако такая проверка имеет ограничения. Merkle Proof подтверждает только включение конкретной записи и сам по себе не доказывает:
- владение платформы заявленными активами и их достаточность для покрытия обязательств;
- полноту учета всех обязательств;
- актуальность опубликованных данных;
- конфиденциальность пользовательских данных.
Поэтому использование дерева Меркла не заменяет независимый аудит и прозрачную методологию Proof of Reserves, а выступает лишь одним из инструментов криптографической проверки данных.
Преимущества деревьев Меркла в блокчейне
Деревья Меркла упрощают проверку больших объемов данных и снижают требования к ресурсам.
- Эффективная проверка данных. Для подтверждения включения элемента не требуется обрабатывать весь набор.
- Компактные доказательства. Размер Merkle Proof растет примерно как O(log n).
- Контроль целостности. Изменение исходных данных приводит к изменению связанных хешей и корня дерева.
- Экономия ресурсов. Проверка требует меньше данных, вычислений и сетевого трафика по сравнению с обработкой полного набора.
- Масштабируемость. Структура остается эффективной при работе с большим количеством элементов.
Недостатки деревьев Меркла в блокчейне
Несмотря на эффективность, деревья Меркла имеют ряд технических ограничений.
- Зависимость от хеш-функции. Надежность структуры определяется криптографической стойкостью используемого алгоритма.
- Необходимость дополнительных данных. Для проверки элемента требуется Merkle Proof с хешами соседних узлов.
- Усложнение обновлений. Изменение элемента требует пересчета всех связанных хешей вплоть до корня.
- Ограниченность доказательства. Merkle Proof подтверждает включение элемента в конкретный набор, но не достоверность самих исходных данных.
- Различия в реализациях. Правила построения дерева могут отличаться между блокчейнами и протоколами, что необходимо учитывать при проверке.
Дерево Меркла, хеш-цепочка и блокчейн: отличия
Эти понятия связаны с использованием криптографических хешей, но описывают разные структуры и решают разные задачи.
| Структура | Основная задача | Связь записей | Применение в криптовалютах |
| Дерево Меркла | Эффективная проверка целостности и включения данных | Множество элементов иерархически сводится к одному корневому хешу | Проверка транзакций и других наборов данных |
| Хеш-цепочка | Последовательное связывание данных | Каждая следующая запись связана хешем с предыдущей | Связывание последовательных записей или блоков |
| Блокчейн | Ведение и согласование распределенного реестра | Блоки связаны в последовательносnь согласно правилам конкретного протокола | Хранение и валидация истории операций с использованием механизмов консенсуса |
Другие применения деревьев Меркла
Помимо блокчейна, Merkle-структуры применяются в распределенных файловых системах и адресации по содержимому, системах контроля версий вроде Git, аутентифицированных базах данных и allowlists.
Заключение
Дерево Меркла преобразует упорядоченный набор криптографических обязательств в один корневой хеш и позволяет создавать компактные доказательства включения. В криптовалютах эта структура обеспечивает эффективную проверку данных, однако значение такого доказательства зависит от доверия к подтвержденному корню, правил построения дерева и механизмов валидации конкретного протокола.
Материал носит исключительно информационный характер и не является финансовой или инвестиционной рекомендацией.
FAQ
Поделиться
Опубликовано
WhiteBIT